Contexte – Mise en place d’une plateforme applicative privée sur Azure
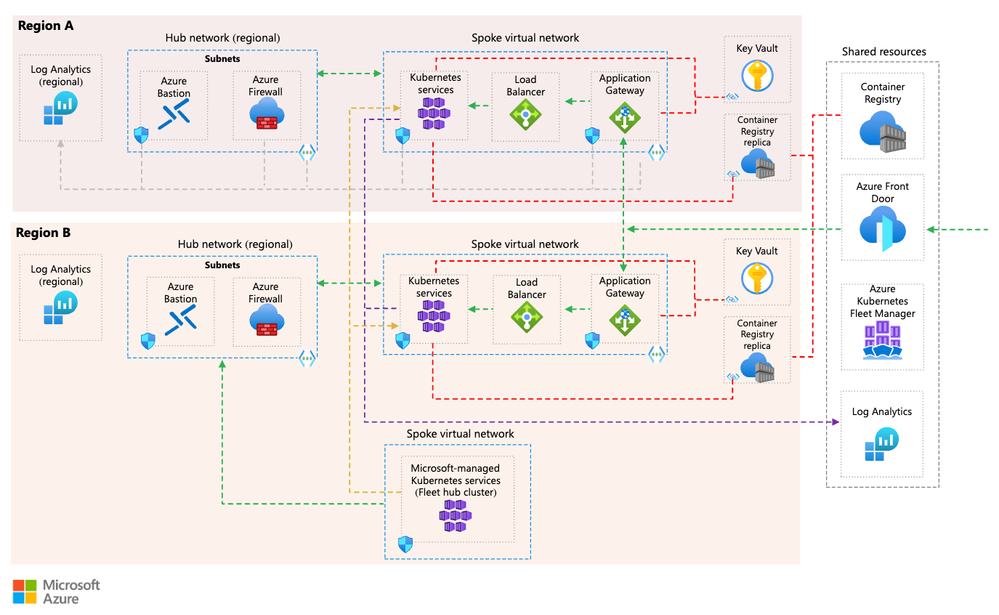
Le projet vise à héberger des workloads applicatifs sur Azure Kubernetes Service (AKS), dans des environnements de production et de non-production. L’implémentation s’appuie sur Terraform pour structurer l’infrastructure, les réseaux et les ressources partagées, ainsi que sur des pipelines GitLab pour contrôler les déploiements.
L’architecture met l’accent sur l’accès privé aux clusters, la maîtrise des flux réseau et la publication des applications au travers d’Application Gateways et d’une passerelle Istio interne. Elle s’appuie également sur des services partagés pour la résolution DNS privée et la gestion des certificats et des secrets.
Terraformprovider AzureRMGitLab CI/CDAzure Kubernetes ServiceAzure CNI Overlay
Explorer le projet